

فادي ريشماني يحذر: الهجمات السيبرانية لم تعد «هل».. بل «متى» والاستعداد للتعافي هو خط الدفاع الأخير

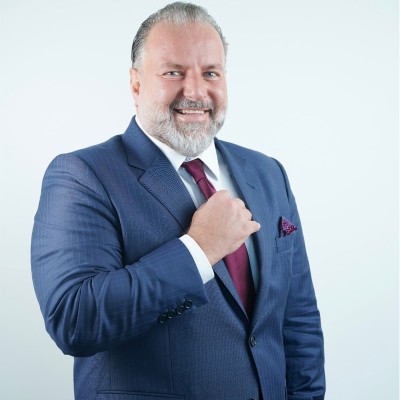
حذر فادي ريشماني، نائب الرئيس والمدير العام للأسواق الناشئة في شركة Commvault، من تزايد مخاطر الهجمات السيبرانية مع توسع المؤسسات في الاعتماد على الحوسبة السحابية والذكاء الاصطناعي، مؤكدًا أن السؤال لم يعد ما إذا كانت المؤسسة ستتعرض لهجوم إلكتروني، وإنما مدى استعدادها للتعامل معه واستعادة أنظمتها وبياناتها.
جاء ذلك خلال جلسة إعلامية على هامش فعاليات SHIFT 2026 التي نظمتها شركة Commvault في القاهرة، حيث استعرض ريشماني التحولات التي يشهدها قطاع حماية البيانات، وأهمية المرونة السيبرانية، إلى جانب تأثير الذكاء الاصطناعي على مستقبل الأمن السيبراني.
من حماية البيانات إلى المرونة السيبرانية
وأوضح ريشماني أن قطاع حماية البيانات شهد تحولًا كبيرًا خلال السنوات الماضية، فلم يعد التركيز مقتصرًا على النسخ الاحتياطي التقليدي، بل امتد إلى حماية البيانات والأمن والامتثال والأرشفة، وصولًا إلى مفهوم المرونة السيبرانية.

وأشار إلى أن Commvault بدأت جذورها التكنولوجية منذ عام 1988، بينما تأسست الشركة رسميًا عام 1996، قبل أن تتطور حلولها لتواكب التغيرات المتسارعة في احتياجات المؤسسات.
وأكد أن المرونة السيبرانية أصبحت عنصرًا أساسيًا في التعامل مع اللحظة التي تنجح فيها الهجمات في تجاوز دفاعات المؤسسة، موضحًا أن الهدف لا يقتصر على منع الاختراق، بل يشمل القدرة على استعادة البيانات والأنظمة والعمليات بأسرع وقت وتقليل الخسائر.
الذكاء الاصطناعي يوسع سطح الهجوم
وأشار ريشماني إلى أن الذكاء الاصطناعي يمثل فرصة كبيرة للمؤسسات لرفع الإنتاجية والكفاءة، لكنه في الوقت نفسه يخلق تحديات جديدة أمام فرق الأمن السيبراني.
وأوضح أن توسع المؤسسات في استخدام أدوات الذكاء الاصطناعي والوكلاء القادرين على الوصول إلى البيانات وتنفيذ المهام يؤدي إلى زيادة سطح الهجوم، فضلًا عن إمكانية استخدام تقنيات الذكاء الاصطناعي في تسريع اكتشاف الثغرات واستغلالها.
ولذلك، أصبحت المؤسسات مطالبة بإعادة النظر في استراتيجيات الأمن السيبراني، بحيث لا تركز فقط على الوقاية، وإنما تمتد إلى الاستعداد للهجوم وسرعة التعافي بعد وقوعه.
وفي هذا السياق، استعرض ريشماني منصة Unity من Commvault، التي تجمع بين قدرات التعافي السيبراني وحماية الهوية وأمن البيانات.
كما تحدث عن Arlie، وهي قدرات مدعومة بالذكاء الاصطناعي تساعد المؤسسات في تحديد البيانات والنسخ الاحتياطية المناسبة لعمليات التعافي، إلى جانب تبسيط الإجراءات أمام فرق تكنولوجيا المعلومات.
Synthetic Recovery يقلل حجم البيانات المفقودة
وتطرق ريشماني إلى تقنية Synthetic Recovery، التي تستهدف تقليل حجم البيانات التي قد تفقدها المؤسسة بعد التعرض لهجوم سيبراني.
وأوضح أن المؤسسة قد تجد بعد الاختراق أن أحدث نسخة نظيفة بالكامل من بياناتها تعود إلى فترة زمنية سابقة.. ما يعني احتمال فقدان كمية كبيرة من البيانات الحديثة.
ويكتسب هذا السيناريو أهمية خاصة في قطاعات مثل البنوك والمستشفيات والجهات الحكومية وشركات الاتصالات، التي تعتمد على البيانات بشكل مستمر.
وتتيح التقنية الاستفادة من نسخة أحدث تعرضت للاختراق بعد تنظيفها من البرمجيات الخبيثة، ثم دمجها مع البيانات الموجودة في نسخة نظيفة أقدم، بما يساعد على تقليص الفجوة الزمنية وتقليل حجم البيانات التي قد تضطر المؤسسة إلى فقدانها.
«لا أحد محصن» من الهجمات السيبرانية
وشدد ريشماني على أن الاعتقاد بقدرة المؤسسة على تجنب الهجمات بسبب حجمها أو استثماراتها الكبيرة في الأمن السيبراني يمثل أحد أبرز المخاطر.
وأوضح أن الهجمات تستهدف مؤسسات في قطاعات متعددة، من بينها السيارات والتجزئة والرعاية الصحية والنقل.. مؤكدًا أن حجم المؤسسة أو حجم الإنفاق على الأمن السيبراني لا يعني بالضرورة أنها بمنأى عن الاختراق.
وأضاف أن السؤال الحقيقي أصبح: ماذا ستفعل المؤسسة عندما تتعرض للهجوم؟ وكم من الوقت ستحتاج لاستعادة بياناتها وأنظمتها؟
وأشار إلى أن تأخر التعافي قد يستمر في بعض الحالات لأسابيع أو أشهر.. وهو ما يحول الهجوم السيبراني من مشكلة تقنية إلى أزمة أعمال قد تؤثر في الإيرادات والعملاء واستمرارية الخدمات.
التكنولوجيا وحدها لا تصنع المرونة السيبرانية
وأكد ريشماني أن امتلاك أحدث تقنيات الأمن السيبراني لا يكفي وحده لضمان قدرة المؤسسة على مواجهة الهجمات.
وشبه ذلك بخطة إخلاء الفندق، موضحًا أن وجود خطة مكتوبة لا يضمن نجاح عملية الإخلاء إذا لم يعرف الأشخاص مخارج الطوارئ ولم يتدربوا مسبقًا على تنفيذ الإجراءات.
وينطبق الأمر نفسه على المؤسسات، إذ تحتاج فرق الأمن السيبراني وتكنولوجيا المعلومات والنسخ الاحتياطي واستمرارية الأعمال إلى أدوار واضحة وإجراءات محددة لاستعادة الأنظمة والبيانات.
ولهذا، يمثل اختبار خطط التعافي والتدريب عليها بصورة دورية جزءًا أساسيًا من استراتيجية المرونة السيبرانية.
الذكاء الاصطناعي يعيد تشكيل الوظائف والمهارات
وتناول ريشماني تأثير الذكاء الاصطناعي على سوق العمل، موضحًا أن التطور التكنولوجي لا يعني اختفاء العنصر البشري.. وإنما يغير طبيعة المهارات التي تحتاج إليها المؤسسات.
وأشار إلى أن بعض الوظائف التي اعتمدت لفترات طويلة على البرمجة التقليدية بدأت تتأثر بقدرات الذكاء الاصطناعي.. بالتزامن مع ظهور وظائف واحتياجات جديدة تتطلب مجموعات مختلفة من المهارات.
وأكد أن المؤسسات ستظل بحاجة إلى الكفاءات البشرية، إلا أن طبيعة الوظائف وأعداد العاملين في بعض المجالات ستتغير مع استمرار تطور التكنولوجيا.
السحابة والذكاء الاصطناعي يغيران مفهوم حماية البيانات
وأوضح ريشماني أن انتقال المؤسسات من الخوادم التقليدية إلى البيئات الافتراضية والحوسبة السحابية وتطبيقات البرمجيات كخدمة SaaS أدى إلى زيادة تعقيد منظومات البيانات.
وفي السابق، كان بإمكان المؤسسات الاعتماد على تكرار البيانات بين مراكز بيانات مختلفة والانتقال إلى مركز بديل عند حدوث عطل أو كارثة.
لكن طبيعة الهجمات السيبرانية الحديثة تفرض إعادة النظر في هذه النماذج، خاصة مع الترابط المتزايد بين الأنظمة والبيانات والخدمات السحابية.
فرص متزايدة في السوق المصرية
وفيما يتعلق بالسوق المصرية، أشار ريشماني إلى وجود فرص كبيرة مع استمرار مصر في تطوير بنيتها التكنولوجية والتحول الرقمي.
وأوضح أن التطور التكنولوجي يفتح المجال أمام مزيد من الاستثمارات والابتكار وتطوير المهارات.. بالتزامن مع توسع المؤسسات في استخدام التقنيات الرقمية والذكاء الاصطناعي.
وأكد أن التحول التكنولوجي عملية مستمرة، مشيرًا إلى أن الهواتف الذكية والرقمنة أعادا تشكيل قطاعات كاملة خلال سنوات قليلة.. بينما يواصل الذكاء الاصطناعي حاليًا تغيير طبيعة قطاعات ووظائف ونماذج تشغيلية مختلفة.
ومن هذا المنطلق، تحتاج المؤسسات المصرية إلى تطوير قدراتها لمواكبة هذه التحولات، مع وضع حماية البيانات وسرعة التعافي ضمن أولوياتها.
المرونة السيبرانية تبدأ قبل وقوع الهجوم
وفي ختام تصريحاته، أكد فادي ريشماني أن المرونة السيبرانية لا تعني القدرة على منع جميع الهجمات.. وإنما تعني استعداد المؤسسة للتعامل مع الهجوم إذا نجح في تجاوز دفاعاتها.
ويتمثل الهدف في تقليل زمن التعافي، والحد من حجم البيانات المفقودة، والحفاظ على استمرارية الأعمال والخدمات الحيوية.
ومع تزايد اعتماد المؤسسات على الذكاء الاصطناعي والحوسبة السحابية.. تصبح حماية البيانات وإدارة المخاطر والاستعداد للتعافي عناصر مترابطة في استراتيجية الأمن السيبراني.
وفي ظل ارتفاع سرعة الهجمات وتطور أساليبها، لم تعد المرونة السيبرانية مجرد مرحلة لاحقة لحماية البيانات.. بل أصبحت خط الدفاع الأخير لضمان استمرار الأعمال بعد الاختراق.


