

Privacy Scrubber تكشف مخاطر تسريب أكواد الشركات ومفاتيح API عبر أدوات الذكاء الاصطناعي

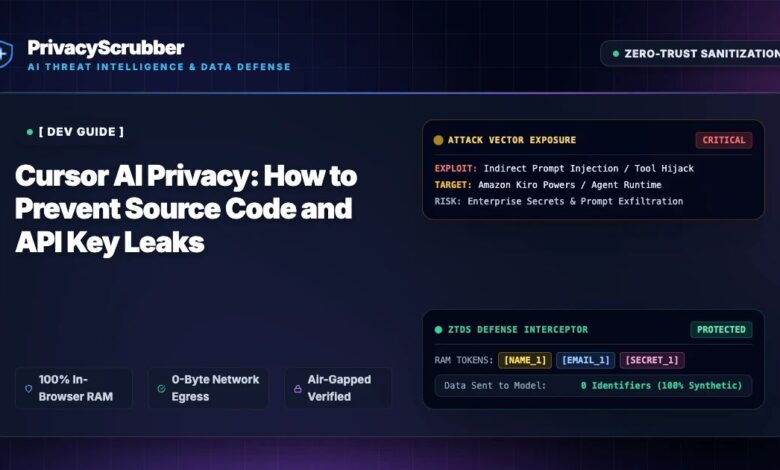
حذرت شركة Privacy Scrubber من تصاعد المخاطر الأمنية المرتبطة بإدخال الأكواد المصدرية غير المنقحة ومفاتيح واجهات برمجة التطبيقات (API Keys) إلى أدوات الذكاء الاصطناعي، مؤكدة أن هذه الممارسات قد تعرض بيانات الشركات الحساسة لمخاطر التسريب وانتهاكات الخصوصية والامتثال.
وأوضحت الشركة، في منشور عبر منصة LinkedIn، أن إدخال الأكواد البرمجية غير المحمية وبيانات الاعتماد الحساسة إلى أدوات الذكاء الاصطناعي، مثل Cursor AI، قد يؤدي إلى انتقال معلومات حساسة إلى خدمات خارجية، وهو ما يفرض تحديات جديدة أمام مسؤولي أمن المعلومات والرؤساء التنفيذيين لأمن المعلومات (CISOs).
مخاطر تتجاوز تسريب الأكواد
وأشارت Privacy Scrubber إلى أن المخاطر لا تقتصر على الكشف غير المقصود عن الأكواد البرمجية المملوكة للشركات، بل تشمل أيضًا بيانات الاعتماد والمفاتيح السرية.. فضلًا عن احتمالية إدخال هذه المعلومات ضمن عمليات معالجة أو تدريب نماذج الذكاء الاصطناعي.. في حال عدم وجود ضوابط ورقابة كافية.

كما تواجه المؤسسات تحديًا آخر يتعلق بصعوبة إنشاء مسار تدقيق واضح أو تنفيذ معالجة فورية للبيانات بعد انتقالها إلى خدمات ذكاء اصطناعي خارجية.
Zero-Trust Data Sanitization.. حماية البيانات قبل خروجها
وفي هذا السياق، طرحت الشركة مفهوم Zero-Trust Data Sanitization (ZTDS) باعتباره نهجًا استباقيًا يركز على تنقية البيانات الحساسة وإخفائها قبل مغادرتها بيئة المستخدم.
وبدلًا من الاعتماد على اكتشاف التسريب بعد انتقال البيانات إلى خدمة خارجية.. يستهدف هذا النهج منع البيانات الحساسة من الوصول إليها من الأساس.
معالجة محلية لحماية المعلومات الحساسة
وأكدت Privacy Scrubber أن تقنيتها تعتمد على معالجة البيانات محليًا داخل ذاكرة المتصفح.. بهدف إزالة أو إخفاء المعلومات الحساسة قبل إرسال المحتوى إلى أدوات الذكاء الاصطناعي.
وأوضحت أن هذا الأسلوب يهدف إلى تقليل تعرض البيانات السرية لخدمات خارجية.. مع توفير طبقة حماية إضافية عند استخدام أدوات الذكاء الاصطناعي في البرمجة وتطوير البرمجيات والأمن السيبراني.
الذكاء الاصطناعي يغير قواعد حماية البيانات
وترى الشركة أن حماية البيانات في عصر الذكاء الاصطناعي لم تعد تقتصر على تأمين الشبكات والبنية التحتية، بل تمتد إلى نقطة إدخال البيانات نفسها، خاصة مع التوسع في استخدام أدوات الذكاء الاصطناعي التوليدي داخل المؤسسات وفرق DevSecOps.
وشددت Privacy Scrubber على أهمية تبني طبقات حماية استباقية للبيانات الحساسة، مع إمكانية التحقق من آلية عمل أنظمة الحماية محليًا.. بما يتماشى مع مبادئ Zero Trust وحماية البيانات قبل انتقالها إلى أي خدمة خارجية.
ودعت الشركة مسؤولي أمن المعلومات وفرق DevSecOps إلى إعادة تقييم سياسات التعامل مع البيانات الحساسة عند استخدام أدوات الذكاء الاصطناعي.. والتركيز على منع تسريب البيانات من نقطة البداية، بدلًا من الاعتماد فقط على اكتشاف التسريبات والتعامل معها بعد وقوعها.


