اختراق يهز عالم العملات الرقمية.. كيف تعرضت بينانس لهجوم بقيمة 6.3 مليار دولار؟

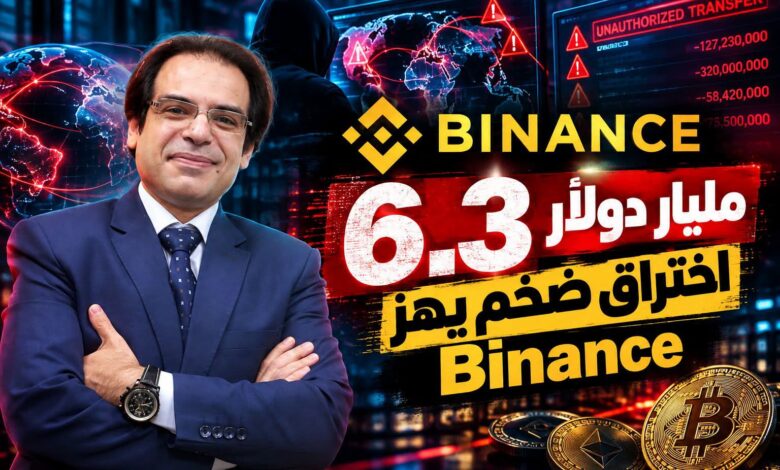
في واحدة من أكبر الوقائع الأمنية التي شهدها قطاع العملات الرقمية، تعرضت منصة بينانس (Binance)، أكبر منصات تداول العملات المشفرة في العالم، لهجوم سيبراني ضخم أثار مخاوف بشأن أمن الأصول الرقمية، بعدما تأثرت أصول تقدر قيمتها بنحو 6.3 مليار دولار، وسط تحركات مكثفة لتتبع الأموال وتجميد جزء كبير منها.
ولم تتوقف خطورة الواقعة عند حجم الأموال المتأثرة، بل امتدت إلى الطريقة التي تمكن بها المهاجمون من الوصول إلى الأنظمة الداخلية للمنصة، إذ تشير التحقيقات الأولية إلى احتمال اختراق جهاز حاسوب محمول تابع لأحد مهندسي DevOps، واستخدامه للوصول إلى بيئة تشغيل داخلية وتنفيذ عمليات سحب غير مصرح بها.
كيف بدأ اختراق منصة بينانس؟
بحسب التحقيقات الأولية التي أعلنتها بينانس، تشير المؤشرات إلى أن الهجوم ربما بدأ من جهاز تابع لأحد العاملين في فريق DevOps، وهو الفريق المسؤول عن تطوير البنية التحتية التقنية وإدارة الأنظمة وتشغيلها.
ويُعتقد أن المهاجم استغل إمكانية الوصول من خلال هذا الجهاز للوصول إلى حاوية خدمات داخلية (Service Container)، ثم استغل الصلاحيات المتاحة لتنفيذ معاملات مالية لم يصرح بها أصحابها.
وتكشف هذه الطريقة عن جانب مهم في الهجمات السيبرانية الحديثة، إذ لا يشترط أن يتمكن المهاجم من اختراق التشفير المستخدم في المحافظ الرقمية أو كسر أنظمة البلوك تشين، بل قد تكون نقطة الدخول جهاز موظف يمتلك صلاحيات الوصول إلى الأنظمة الحساسة.
وأوضحت التطورات اللاحقة للتحقيق أن الواقعة قد تكون أكثر تعقيدًا من مجرد اختراق جهاز واحد، بعدما أشارت بينانس إلى اكتشاف نقاط اختراق إضافية، وهو ما يجعل تحديد المسار الكامل للهجوم أمرًا يحتاج إلى مزيد من التحقيقات.
6.3 مليار دولار أصول متأثرة.. أين ذهبت الأموال؟
قدرت قيمة الأصول المتأثرة بالهجوم بنحو 6.3 مليار دولار، وهو رقم ضخم يعكس حجم المخاطر التي يمكن أن تتعرض لها منصات تداول العملات الرقمية، خاصة عندما ترتبط عمليات إدارة الأصول بصلاحيات وأنظمة داخلية متعددة.
لكن الأموال لم تختفِ بالكامل دون أثر، إذ تتيح تقنية البلوك تشين تسجيل التحويلات على شبكة عامة، ما يساعد شركات تحليل البيانات الرقمية على تتبع حركة العملات بين المحافظ المختلفة.
واستفادت شركات متخصصة في تحليل معاملات البلوك تشين من هذه الإمكانية لرصد مسارات التحويلات، بالتعاون مع جهات تعمل في قطاع العملات الرقمية، من بينها شركتا Tether وCircle.
وساعدت هذه التحركات على تجميد نحو 3 مليارات دولار من الأصول المرتبطة بالواقعة.. في خطوة تستهدف الحد من قدرة المهاجمين على نقل الأموال أو تحويلها إلى أصول أخرى يصعب تتبعها.
دور Tether وCircle في تجميد الأموال
أظهرت الواقعة أهمية التعاون بين شركات العملات الرقمية ومقدمي خدمات البلوك تشين في مواجهة الجرائم الإلكترونية.
فقد ساهمت شركتا Tether وCircle في تجميد أصول مرتبطة بالهجوم.. مستفيدتين من قدرتهما على اتخاذ إجراءات تتعلق بالعملات المستقرة التي تصدرانها.
وتوضح هذه الخطوة أن التعامل مع سرقة العملات الرقمية لا يعتمد فقط على جهود المنصة المتضررة.. بل يتطلب تعاونًا بين شركات التداول ومصدري العملات المستقرة وشركات تحليل المعاملات والجهات المختصة.
كما تكشف عن اختلاف طبيعة العملات الرقمية المستقرة عن الاعتقاد الشائع بأنها أصول لا يمكن التدخل في حركتها تحت أي ظرف.. إذ تتيح بعض العملات المصدرة مركزيًا تجميد وحدات معينة وفق آلياتها وسياساتها.
بينانس تخصص 6.34 مليار دولار لتغطية الخسائر
في تطور مهم، أعلنت بينانس تخصيص أكثر من 6.34 مليار دولار من مواردها لتغطية الخسائر المرتبطة بالواقعة.. مؤكدة التزامها بحماية أرصدة العملاء وإعادة الأصول المتأثرة.
وأوضحت المنصة أن لديها نحو 5 مليارات دولار من العملات الرقمية المرتبطة بالأصول المتضررة.. مع العمل على توفير المبالغ المتبقية لاستكمال تغطية الالتزامات.
ويأتي هذا الإعلان في محاولة لاحتواء تداعيات الهجوم والحفاظ على ثقة المستخدمين.. خاصة أن استقرار منصات التداول يعتمد بدرجة كبيرة على قدرة العملاء على الوصول إلى أموالهم وتنفيذ معاملاتهم دون مخاطر غير محسوبة.
وفي الوقت نفسه، لا يعني الإعلان عن تغطية الخسائر انتهاء التحقيقات الفنية، إذ لا تزال هناك تساؤلات بشأن كيفية حصول المهاجمين على صلاحيات الوصول، وعدد الأنظمة التي تأثرت، والمسؤولية عن تنفيذ الهجوم.
هل اخترق القراصنة تشفير البلوك تشين؟
من أهم النقاط التي يجب توضيحها أن اختراق بينانس لا يعني بالضرورة اختراق تقنية البلوك تشين نفسها أو كسر التشفير الذي تعتمد عليه المحافظ الرقمية.
فالبلوك تشين تقوم على آليات لتسجيل المعاملات والتحقق منها.. لكن المنصات التي تتعامل مع هذه العملات تعتمد أيضًا على أجهزة الموظفين والخوادم وأنظمة إدارة الصلاحيات وأدوات التشغيل الداخلية.
وبالتالي، يمكن أن تكون هذه الأنظمة نقطة ضعف إذا لم تتم حمايتها بصورة كافية.
وتوضح الواقعة أن تأمين المحافظ الرقمية وحده لا يكفي.. بل يجب حماية جميع المكونات التي يمكنها الوصول إلى الأصول أو التأثير في عمليات تحويلها.
ماذا يكشف اختراق بينانس عن مستقبل الأمن السيبراني؟
تسلط الواقعة الضوء على أهمية تأمين أجهزة الموظفين، خصوصًا العاملين في الوظائف التقنية التي تمتلك صلاحيات واسعة داخل المؤسسات.
فجهاز واحد غير مؤمن بالشكل الكافي قد يتحول إلى مدخل لأنظمة شديدة الحساسية.. حتى لو كانت الشركة تستخدم أحدث تقنيات التشفير والحماية.
كما تبرز أهمية تطبيق مبدأ أقل الصلاحيات، بحيث لا يحصل أي موظف أو جهاز على وصول يتجاوز احتياجات عمله الفعلية.
وتشمل إجراءات الحماية الضرورية استخدام المصادقة متعددة العوامل، ومراقبة الأنشطة غير المعتادة.. وفصل بيئات التشغيل، وتقييد صلاحيات تنفيذ التحويلات المالية، إلى جانب مراجعة سجلات الوصول بصورة مستمرة.
وتؤكد هذه الحادثة أن الأمن السيبراني لم يعد مسؤولية فرق تقنية المعلومات وحدها.. بل أصبح جزءًا أساسيًا من إدارة المخاطر واستمرارية الأعمال في المؤسسات التي تتعامل مع أصول مالية ضخمة.
وفي النهاية، تطرح واقعة بينانس سؤالًا مهمًا أمام شركات التكنولوجيا والمؤسسات المالية: هل يمكن اعتبار الأنظمة آمنة إذا كانت أجهزة الموظفين والحسابات التي تمتلك صلاحيات الوصول إليها غير محمية بالقدر نفسه؟
ففي عالم العملات الرقمية، قد لا يحتاج المهاجم إلى كسر أقوى أنظمة التشفير.. بل قد يكفيه الوصول إلى المفتاح الصحيح من خلال نقطة ضعف داخل المؤسسة.