السماء السيادية.. كيف تحافظ الهند على خصوصية بياناتها في عصر الإنترنت عبر الأقمار الصناعية؟

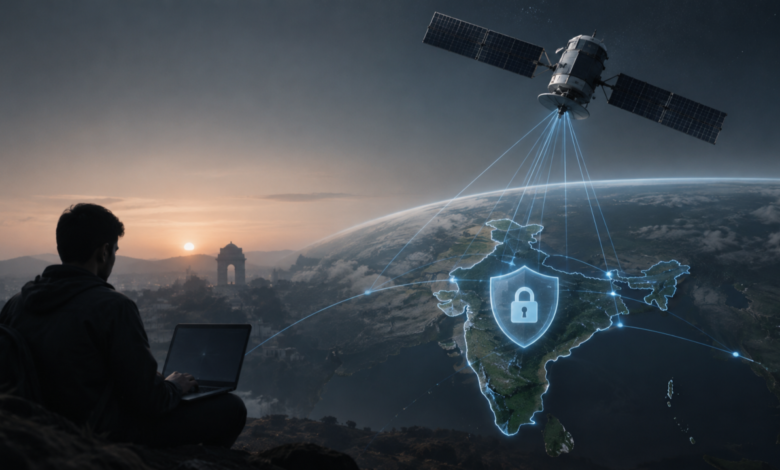
مع استعداد الهند لدخول مرحلة جديدة من خدمات الإنترنت عبر الأقمار الصناعية، تبرز تساؤلات متزايدة حول خصوصية البيانات والسيادة الرقمية، خاصة مع دخول شركة «ستارلينك» التابعة لـ«سبيس إكس» إلى السوق الهندية بالشراكة مع شركتي الاتصالات «إيرتل» و«جيو».
وتشير تقديرات إلى أن خدمات الإنترنت عبر الأقمار الصناعية يمكن أن توفر الاتصال لملايين المستخدمين، خصوصًا في المناطق النائية والقرى والجبال والجزر التي يصعب الوصول إليها عبر شبكات الاتصالات التقليدية. إلا أن هذا التطور يطرح سؤالًا أساسيًا: من يستطيع الوصول إلى بيانات المستخدمين عندما تمر اتصالاتهم عبر شركة أمريكية؟
من المنافسة إلى الشراكة
لسنوات، واجهت «ستارلينك» منافسة من أكبر شركتي اتصالات في الهند، «ريلاينس جيو» و«بهارتي إيرتل»، بشأن آلية تخصيص الطيف الترددي الذي تستخدمه الأقمار الصناعية للاتصال بالمحطات الأرضية.



وفي عام 2024، تصاعد الخلاف علنًا، قبل أن تقرر الحكومة الهندية اعتماد آلية التخصيص الإداري للطيف بدلًا من طرحه في مزاد.
وفي مارس 2025، أعلنت «إيرتل» و«جيو»، بفارق يوم واحد تقريبًا، إبرام اتفاقيات مع «سبيس إكس» لتسويق أجهزة وخدمات «ستارلينك» عبر منافذهما.
وحصلت «ستارلينك» خلال عام 2025 على التراخيص الرئيسية اللازمة للعمل في الهند، بما في ذلك ترخيص الاتصالات من وزارة الاتصالات الهندية، إلى جانب الموافقة التنظيمية الخاصة بالأنشطة الفضائية.
أين تكمن مخاوف الخصوصية؟
بحسب التقرير، فإن أي مزود لخدمة الإنترنت يستطيع الاطلاع على قدر من البيانات الوصفية للاتصالات، حتى إذا كانت الرسائل والمحتويات نفسها مشفرة.
وتشمل هذه البيانات المواقع والخدمات التي يتصل بها المستخدم، وأوقات الاتصال، وموقع المستخدم، وحجم البيانات المتبادلة.
وتكمن الحساسية في أن «ستارلينك» شركة أمريكية، وبالتالي تخضع للقوانين الأمريكية، بما في ذلك قانون CLOUD Act الذي يمكن، في حالات معينة، أن يسمح للسلطات الأمريكية بطلب بيانات تحتفظ بها شركات أمريكية حتى لو كانت هذه البيانات مخزنة خارج الولايات المتحدة.
وفي المقابل، تفرض الهند عددًا من الضمانات التنظيمية، من بينها اشتراط مرور حركة بيانات المستخدمين الهنود عبر بوابات أرضية موجودة داخل الهند، وتخزين بيانات المستخدمين في البلاد، مع تمكين الجهات الأمنية الهندية من تنفيذ عمليات الاعتراض القانوني للاتصالات.
بوابة أمنية لحماية البيانات
يقترح فريق الأمن السيبراني في شركة VIEH Group حلًا أطلق عليه اسم VIEH Privacy Gateway، وهو جهاز أمني يعمل كحلقة وسيطة بين طبق «ستارلينك» وشبكة المستخدم.
وتقوم الفكرة على تشفير حركة البيانات بالكامل قبل وصولها إلى شبكة «ستارلينك»، ثم تمريرها عبر نفق مشفر إلى خادم آمن موجود داخل الهند، بحيث لا يرى مزود خدمة الأقمار الصناعية سوى تدفق بيانات مشفر واحد، بدلًا من معرفة تفاصيل الاتصالات المختلفة التي يجريها المستخدم.
ويعتمد الحل المقترح على تقنيات وبروتوكولات مفتوحة المصدر، مثل OpenWrt وpfSense وWireGuard وIPsec، إلى جانب تشفير DNS وأنظمة لمنع البرمجيات الخبيثة والمتعقبات، وقواعد «الثقة الصفرية» للتحكم في الأجهزة والاتصالات.
كما يقترح التقرير استخدام تشفير ما بعد الحوسبة الكمومية للحالات التي تتطلب مستويات مرتفعة من الحماية، تحسبًا لقدرة الحواسيب الكمومية مستقبلًا على كسر بعض أنظمة التشفير الحالية.
البنوك والحكومات والمنشآت الحساسة في دائرة الاهتمام
ويرى التقرير أن المؤسسات التي تتعامل مع بيانات شديدة الحساسية، مثل البنوك والمستشفيات والجهات الحكومية وشركات الصناعات الدفاعية، ستكون الأكثر احتياجًا إلى حلول من هذا النوع، إذ إن حتى البيانات الوصفية للاتصالات قد تكشف معلومات بالغة الحساسية عن نشاط المؤسسة أو مستخدميها.
لكن التقرير يشدد في الوقت نفسه على أن أي حل للخصوصية لا يلغي الحاجة إلى الثقة، بل ينقلها من مزود خدمة الأقمار الصناعية إلى الجهة التي تدير الخادم الآمن داخل الدولة.
كما أن الحل لا يمنع التطبيقات والخدمات الأخرى من جمع بيانات المستخدمين التي يشاركونها معها بشكل مباشر، مثل خدمات «جوجل» و«واتساب».
الإنترنت الفضائي.. اتصال أكبر ومسؤولية أكبر
ويخلص التقرير إلى أن الإنترنت عبر الأقمار الصناعية يمثل فرصة كبيرة لتوصيل المناطق التي لم تصل إليها شبكات الاتصالات التقليدية، لكنه في الوقت نفسه يفرض تحديات جديدة تتعلق بالأمن السيبراني وسيادة البيانات والخصوصية الرقمية.
وبحسب الرؤية المطروحة، فإن القوانين والضوابط الحكومية تمثل طبقة أولى من الحماية، بينما تمثل التقنيات التي تمنح المستخدم أو المؤسسة السيطرة على مفاتيح التشفير طبقة ثانية أكثر تقدمًا.
والرسالة الأساسية التي يطرحها التقرير هي أن خصوصية البيانات لا ينبغي أن تعتمد فقط على الجهة التي تمتلك القمر الصناعي، وإنما على الجهة التي تمتلك مفاتيح الوصول إلى البيانات.