اختبار «أنا لست روبوتًا» يتحول إلى فخ إلكتروني.. كيف يسرق المحتالون كلمات المرور ويخترقون جهازك؟

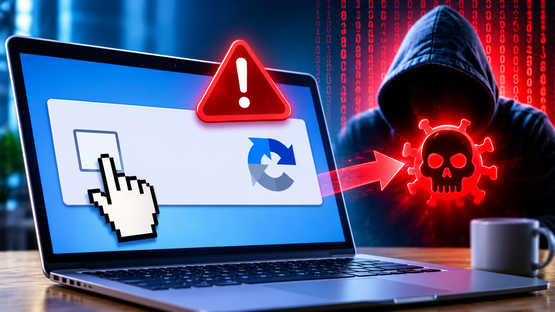
لم تعد اختبارات التحقق من هوية المستخدم على الإنترنت مجرد خطوة روتينية لإثبات أنك إنسان ولست برنامجًا آليًا، إذ باتت تُستغل في تنفيذ هجمات إلكترونية تستهدف سرقة البيانات واختراق أجهزة الكمبيوتر، من خلال صفحات مزيفة تظهر على هيئة اختبار «أنا لست روبوتًا» (I’m Not a Robot).
وتعتمد هذه الخدعة على إقناع المستخدم بتنفيذ تعليمات برمجية بنفسه، تحت غطاء التحقق الأمني، ما قد يؤدي إلى تثبيت برمجيات خبيثة على الجهاز وسرقة كلمات المرور وبيانات تسجيل الدخول والمعلومات الشخصية.
وحذرت لجنة التجارة الفيدرالية الأمريكية (FTC) من هذا النوع من عمليات الاحتيال، التي تستغل ثقة المستخدمين في اختبارات CAPTCHA المعروفة، بينما تتزايد أساليب الهجمات المعتمدة على الهندسة الاجتماعية لخداع الضحايا.
كيف تتحول اختبارات CAPTCHA إلى وسيلة لاختراق جهازك؟
تعتمد الخدعة على إنشاء صفحة إلكترونية مزيفة تحاكي اختبارات CAPTCHA المستخدمة في مواقع الإنترنت للتحقق من أن الزائر ليس روبوتًا.
وبدلًا من مطالبة المستخدم باختيار صور معينة أو إدخال رموز، تعرض الصفحة تعليمات تطلب منه تنفيذ مجموعة من الخطوات على جهاز الكمبيوتر.
وقد تطلب منه الضغط على اختصار Windows + R لفتح نافذة التشغيل في نظام ويندوز، ثم الضغط على Ctrl + V للصق نص موجود في الحافظة، وأخيرًا الضغط على Enter لتنفيذ الأمر.
وتكمن الخطورة في أن النص المنسوخ قد يحتوي على أوامر برمجية خبيثة، تؤدي إلى تنزيل وتشغيل برامج ضارة دون إدراك المستخدم لطبيعة ما ينفذه.
وتُعرف هذه الطريقة باسم ClickFix، وهي إحدى تقنيات الهندسة الاجتماعية التي تعتمد على خداع المستخدم ودفعه إلى تنفيذ إجراءات تساعد المهاجمين على اختراق جهازه، بدلًا من استغلال ثغرة تقنية بصورة مباشرة.
لماذا تبدو خدعة «أنا لست روبوتًا» حقيقية؟
يستغل المحتالون اعتياد المستخدمين على ظهور اختبارات CAPTCHA أثناء تسجيل الدخول إلى الحسابات أو تصفح المواقع أو إرسال النماذج الإلكترونية.
لذلك، لا يثير ظهور رسالة تطلب التحقق من هوية المستخدم شكوك الكثيرين في البداية.
كما تحاكي الصفحات المزيفة تصميمات اختبارات التحقق المعروفة، وتستخدم عبارات مثل «الفحص الأمني» و«التحقق من المستخدم» لإضفاء المصداقية على التعليمات.
لكن الاختلاف الأساسي يظهر عندما تطلب الصفحة التفاعل مع نظام التشغيل نفسه، بدلًا من إتمام عملية التحقق داخل المتصفح.
ما البيانات التي يمكن أن تسرقها اختبارات CAPTCHA المزيفة؟
تختلف الأضرار بحسب نوع البرمجيات الخبيثة التي يجري تثبيتها على الجهاز، لكنها قد تشمل سرقة مجموعة من المعلومات الحساسة، أبرزها:
كلمات المرور المحفوظة داخل المتصفح.
بيانات تسجيل الدخول إلى البريد الإلكتروني والحسابات الشخصية.
معلومات الحسابات المصرفية والخدمات المالية.
ملفات تعريف الارتباط وبيانات المصادقة.
بيانات محافظ العملات المشفرة.
الملفات والمعلومات الشخصية الموجودة على الكمبيوتر.
وقد تتجاوز الأضرار سرقة البيانات الشخصية، لتصل إلى حسابات الشركات وأنظمة العمل والتخزين السحابي، خاصة إذا كان الجهاز المخترق يمتلك صلاحية الوصول إلى هذه الخدمات.
مايكروسوفت تكشف تطور هجمات ClickFix
لم تعد هجمات ClickFix تقتصر على صفحات التحقق المزيفة، إذ رصدت شركة مايكروسوفت تطور هذه الأساليب واستخدامها في حملات إلكترونية أكثر تعقيدًا.
وأوضحت الشركة في تقارير أمنية سابقة أن المهاجمين يستغلون رسائل الخطأ المزيفة وصفحات التحقق والتعليمات المضللة لدفع المستخدمين إلى تشغيل أوامر ضارة عبر أدوات النظام، مثل PowerShell وWindows Run.
كما كشفت الشركة عن حملة هجومية باسم TerminalFix، اعتمدت على استغلال صفحات تحقق مزيفة لتنفيذ أوامر PowerShell ضارة، ضمن سلسلة من المراحل التي تستهدف تثبيت برمجيات خبيثة وإتاحة الوصول إلى الأجهزة المصابة.
ويعكس هذا التطور اعتماد المهاجمين بصورة متزايدة على الهندسة الاجتماعية، لاستغلال سلوك المستخدمين وثقتهم في الإجراءات الأمنية المعتادة.
5 علامات تكشف اختبار CAPTCHA المزيف
يمكن للمستخدم اكتشاف هذه الخدعة قبل الوقوع ضحية لها، من خلال الانتباه إلى مجموعة من العلامات التحذيرية:
1- طلب فتح نافذة التشغيل في ويندوز
لا تحتاج اختبارات CAPTCHA الحقيقية إلى فتح نافذة Windows Run لإثبات أن المستخدم إنسان.
2- مطالبتك بنسخ أو لصق أوامر برمجية
إذا طلب منك موقع إلكتروني لصق نص مجهول داخل PowerShell أو موجه الأوامر أو نافذة التشغيل، فلا تنفذ التعليمات.
3- مطالبتك بالضغط على Enter لتنفيذ الأمر
تمثل هذه الخطوة خطرًا كبيرًا، لأنها قد تؤدي إلى تشغيل تعليمات برمجية خبيثة جرى نسخها إلى الحافظة دون علمك.
4- استخدام عبارات التحقق الأمني لإقناعك
قد تستخدم الصفحات المزيفة عبارات مثل «التحقق من المتصفح» أو «الفحص الأمني» لإضفاء المصداقية على خطوات غير طبيعية.
5- طلب تنزيل برامج أو منح صلاحيات غير معتادة
لا ينبغي أن يطلب اختبار CAPTCHA تثبيت برامج أو إضافات غير معروفة أو منح صلاحيات غير ضرورية لإتمام عملية التحقق.
ماذا تفعل إذا نفذت تعليمات CAPTCHA المزيف؟
إذا شاهدت صفحة تحقق مشبوهة دون تنفيذ أي تعليمات، أغلقها فورًا وتجنب العودة إليها.
أما إذا فتحت نافذة التشغيل ولصقت أمرًا مجهولًا ثم نفذته، فعليك التعامل مع الأمر باعتباره احتمالًا لاختراق الجهاز.
وفي هذه الحالة، اتبع الإجراءات التالية:
افصل الجهاز المتأثر عن الإنترنت للحد من استمرار اتصاله بالخوادم الخارجية.
أجرِ فحصًا أمنيًا شاملًا باستخدام برنامج حماية موثوق ومحدث.
غيّر كلمات مرور حساباتك المهمة باستخدام جهاز آخر موثوق.
ابدأ بتأمين البريد الإلكتروني والحسابات المصرفية والتخزين السحابي.
فعّل المصادقة متعددة العوامل لحماية حساباتك.
راجع الجلسات النشطة وسجل عمليات تسجيل الدخول بحثًا عن أي نشاط غير معتاد.
وإذا ظهرت مؤشرات على اختراق الجهاز أو استمرار نشاط برمجية خبيثة، فمن الأفضل الاستعانة بمتخصص في الأمن السيبراني.
كيف تحمي جهازك من اختبارات CAPTCHA المزيفة؟
تبدأ الحماية من إدراك أن اختبار التحقق الحقيقي لا يحتاج إلى تشغيل أوامر برمجية على جهاز المستخدم.
لذلك، تجنب نسخ أو تنفيذ أي تعليمات برمجية تقدمها مواقع غير موثوقة، حتى إذا ظهرت داخل صفحة تبدو احترافية.
كذلك، احرص على تحديث نظام التشغيل والمتصفح وبرامج الحماية باستمرار، وتجنب الإعلانات والروابط المشبوهة التي تطلب منك إجراء تحقق أمني عاجل.
ومن المهم أيضًا استخدام كلمات مرور مختلفة للحسابات، وتفعيل المصادقة متعددة العوامل، ومراجعة نشاط الحسابات بصورة دورية.
وتظل القاعدة الأهم لتجنب هذه الهجمات واضحة: إذا طلب منك اختبار «أنا لست روبوتًا» فتح نافذة الأوامر أو لصق تعليمات برمجية والضغط على Enter، فأغلق الصفحة فورًا؛ لأنك قد تكون أمام محاولة لاختراق جهازك، وليس اختبارًا لإثبات أنك إنسان.