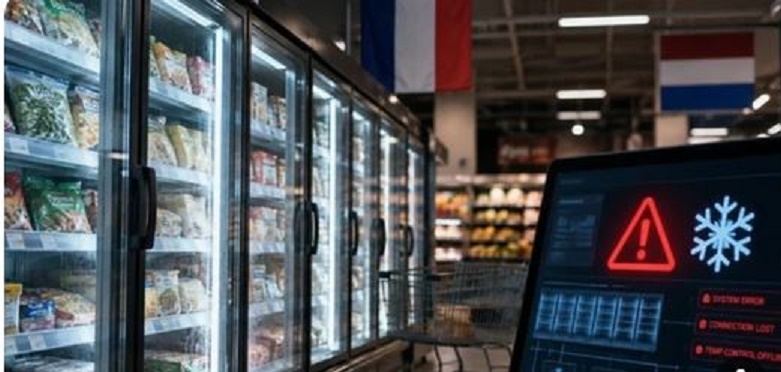
شهدت أوروبا موجة جديدة من الهجمات السيبرانية التي استهدفت أنظمة التبريد والتحكم في درجات الحرارة داخل مرافق حيوية ومتاجر كبرى للبيع بالتجزئة. وطالت الهجمات ثلاثة مرافق تابعة للمؤسسة الفرنسية للدم، بالتزامن مع اختراق أنظمة التبريد في متاجر بعدة دول أوروبية، من بينها السويد وبلجيكا.
وكشفت تقارير إعلامية، نقلًا عن وكالة رويترز، أن القراصنة تمكنوا من التلاعب بأنظمة التحكم في برادات التخزين، ما أثار مخاوف بشأن سلامة المنتجات الغذائية ومخزونات الدم. ومع ذلك، نجحت الفرق الفنية الفرنسية في احتواء الهجوم قبل وقوع أضرار في إمدادات الدم.
وتعيد هذه الواقعة تسليط الضوء على مخاطر الاعتماد المتزايد على الأجهزة المتصلة بالإنترنت، خاصة عندما تتحكم هذه الأجهزة في مرافق أساسية تمس حياة المواطنين والأنشطة الاقتصادية اليومية.
هجمات سيبرانية تستهدف مرافق الدم في فرنسا
استهدف الهجوم الإلكتروني ثلاثة مرافق إقليمية تابعة للمؤسسة الفرنسية للدم، المعروفة باسم EFS، حيث تمكن المهاجمون من الوصول إلى بعض أنظمة مراقبة غرف التخزين البارد والتحكم فيها.
ووفقًا لوزارة الصحة الفرنسية، أثرت الواقعة في أنظمة مراقبة درجات الحرارة والتحكم في وحدات التبريد. كما دفعت السلطات والفرق الفنية إلى التحرك سريعًا لحماية المنتجات المخزنة داخل هذه المرافق.
وفي المقابل، أكدت المؤسسة الفرنسية للدم سلامة مخزون الدم وعدم تعرض الإمدادات الحيوية لأي تلف. فقد أطلقت أنظمة المراقبة والإنذار تنبيهات فور اكتشاف التغيرات غير الطبيعية، وهو ما منح الموظفين الوقت الكافي للتدخل.
وبالتالي، نقل العاملون أكياس الدم والمنتجات المخزنة إلى وحدات تبريد أخرى لا تتصل بالأنظمة المتأثرة بالهجوم. كما أوقفت الفرق الفنية الوصول عن بُعد إلى وحدات التبريد المتضررة، بينما بدأت الجهات المختصة تحقيقاتها لتحديد طريقة الاختراق والأجهزة التي تأثرت به.
القراصنة يستهدفون ثلاجات المتاجر في 8 دول أوروبية
لم تقتصر الهجمات السيبرانية على مرافق الدم الفرنسية، بل امتدت إلى سلاسل البيع بالتجزئة في ثماني دول أوروبية، حيث عبث المهاجمون بإعدادات درجات الحرارة داخل الثلاجات والمجمدات.
وأدى هذا التلاعب إلى ارتفاع درجات الحرارة في وحدات التبريد، ما تسبب في تلف كميات كبيرة من الأغذية والمنتجات التي تحتاج إلى درجات حرارة منخفضة للحفاظ على جودتها وسلامتها.
وشملت التقارير متاجر في السويد وبلجيكا ولوكسمبورج وإيرلندا وإستونيا، إلى جانب دول أوروبية أخرى. كما واجهت سلاسل تجارية كبرى اضطرابات في أنظمة التبريد، واضطرت بعض المتاجر إلى التخلص من منتجات غذائية كإجراء احترازي.
وفي السويد، أبلغت متاجر عن ارتفاع درجات حرارة بعض وحدات التبريد إلى مستويات غير طبيعية. كذلك، واجهت متاجر في بلجيكا مشكلات مشابهة، ما دفع إداراتها إلى فحص الأنظمة المتصلة بالشبكات وتأمين وحدات التخزين.
خسائر غذائية ومخاوف من تكرار الهجمات
تسببت الهجمات في خسائر مالية للمتاجر المتضررة، بعدما فقدت كميات من الأغذية الطازجة والمجمدة صلاحيتها للاستهلاك أو اضطرت إلى سحبها من الأرفف احترازيًا.
وتزيد خطورة هذه الواقعة بسبب تكرار سيناريو مشابه في فرنسا خلال الشهر السابق. ففي ذلك الوقت، استهدف قراصنة أنظمة التبريد في مئات المتاجر، وتسببت الهجمات في تلف المنتجات وخسائر مادية، كما أشارت تقارير إلى وقوع حرائق مرتبطة بالواقعة.
ومن ناحية أخرى، تثير الهجمات المتكررة تساؤلات حول مدى استعداد شركات التجزئة لحماية أنظمة التشغيل والتحكم عن بُعد. فتعطيل نظام تبريد واحد قد يؤدي إلى خسارة مخزون متجر كامل، بينما يمكن أن تتضاعف الخسائر عندما تتصل وحدات متعددة بنظام مركزي واحد.
كيف تهدد الهجمات السيبرانية سلاسل الإمداد؟
تكشف هذه الهجمات أن التهديدات السيبرانية لم تعد تقتصر على سرقة البيانات أو تعطيل المواقع الإلكترونية والخدمات الرقمية. بل أصبحت تستهدف أنظمة التشغيل المادية التي تعتمد عليها قطاعات حيوية، مثل الغذاء والصحة والنقل والطاقة.
وتعتمد المتاجر الحديثة على تقنيات إنترنت الأشياء (IoT) لمراقبة درجات الحرارة وإدارة وحدات التبريد وتوفير الطاقة. كما تسمح هذه الأنظمة للفرق الفنية بمتابعة الأجهزة والتحكم فيها عن بُعد.
لكن هذه المزايا تحمل مخاطر إضافية عندما لا توفر الشركات الحماية الكافية للأجهزة المتصلة بالإنترنت. فقد يستغل المهاجمون ثغرة أمنية أو بيانات دخول ضعيفة للوصول إلى وحدات التحكم وتغيير إعداداتها.
وعلاوة على ذلك، قد يؤدي اختراق نظام مركزي إلى التأثير في عدد كبير من الأجهزة خلال وقت قصير. لذلك، لا تقتصر الخسائر على قيمة المنتجات التالفة، بل تمتد إلى تكاليف الإصلاح والتأمين وتعطيل العمليات وإعادة تشغيل الأنظمة.
إنترنت الأشياء يواجه اختبارًا أمنيًا جديدًا
تسلط الواقعة الضوء على التحديات الأمنية التي تواجه الشركات مع توسع استخدام إنترنت الأشياء في إدارة المنشآت. فكل جهاز يتصل بالشبكة قد يمثل نقطة دخول محتملة للمهاجمين إذا أهملت المؤسسة تحديث برامجه أو تأمين وسائل الوصول إليه.
ولمواجهة هذه المخاطر، تحتاج الشركات إلى تحديث أنظمة التشغيل بصورة منتظمة، واستخدام وسائل مصادقة قوية، وفصل شبكات التحكم الصناعي عن شبكات الاستخدام العام. كذلك، ينبغي لها مراقبة الأنشطة غير المعتادة ووضع خطط استجابة سريعة للحوادث.
ومن المهم أيضًا توفير أنظمة احتياطية مستقلة، بحيث تستطيع المنشآت مواصلة العمل عند تعطل الأنظمة الرقمية الرئيسية. وقد أثبتت تجربة المؤسسة الفرنسية للدم أهمية هذا الإجراء، بعدما ساعد نقل المنتجات إلى وحدات تبريد غير متصلة بالشبكة في حماية المخزون.
تحقيقات مستمرة لتحديد مصدر الاختراق
تواصل السلطات الفرنسية والجهات المختصة التحقيق في الهجوم، بهدف تحديد طريقة وصول المهاجمين إلى أنظمة التحكم في التبريد، ومعرفة الأجهزة التي تأثرت، وتحديد الوقت المناسب لإعادة تشغيل الأنظمة بصورة آمنة.
وفي الوقت نفسه، تعمل الشركات المتضررة في قطاع التجزئة على مراجعة أنظمتها الأمنية وتقليل الاعتماد على وسائل الاتصال التي قد تسمح بالوصول غير المصرح به إلى وحدات التبريد.
ولم تعلن الجهات المعنية حتى الآن هوية المسؤولين عن هذه الهجمات أو الدوافع المؤكدة وراءها. كما لا تتوافر أدلة قاطعة تثبت أن جميع الوقائع نفذتها جهة واحدة.
وفي النهاية، تؤكد هذه الحوادث أن الأمن السيبراني أصبح جزءًا أساسيًا من حماية الاقتصاد والبنية التحتية. فاختراق نظام تبريد قد يؤدي إلى خسائر غذائية وتجارية، بينما يمكن أن يهدد اختراق مرافق حفظ الدم سلامة المنتجات الطبية. لذلك، تحتاج المؤسسات إلى التعامل مع حماية الأجهزة المتصلة بالإنترنت باعتبارها ضرورة تشغيلية وأمنية، وليست مجرد استثمار تقني إضافي.