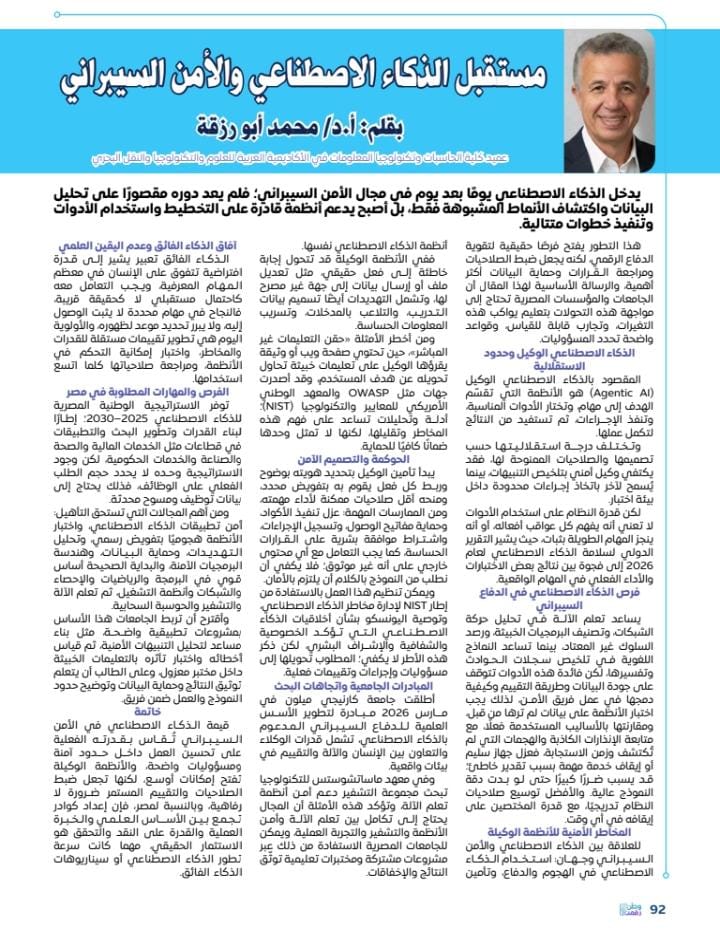
محمد أبو رزقة عميد كلية الحاسبات بالأكاديمية العربية يكتب: مستقبل الذكاء الاصطناعي والأمن السيبراني والمهارات المطلوبة في مصر

يدخل الذكاء الاصطناعي يومًا بعد يوم في مجال الأمن السيبراني؛ فلم يعد دوره مقصورًا على تحليل البيانات واكتشاف الأنماط المشبوهة فقط، بل أصبح يدعم أنظمة قادرة على التخطيط واستخدام الأدوات وتنفيذ خطوات متتالية.
هذا التطور يفتح فرصًا حقيقية لتقوية الدفاع الرقمي، لكنه يجعل ضبط الصلاحيات ومراجعة القرارات وحماية البيانات أكثر أهمية، والرسالة الأساسية لهذا المقال أن الجامعات والمؤسسات المصرية تحتاج إلى مواجهة هذه التحولات بتعليم يواكب هذه التغيرات، وتجارب قابلة للقياس، وقواعد واضحة تحدد المسؤوليات.
الذكاء الاصطناعي الوكيل وحدود الاستقلالية
المقصود بالذكاء الاصطناعي الوكيل (Agentic AI) هو الأنظمة التي تقسّم الهدف إلى مهام، وتختار الأدوات المناسبة، وتنفذ الإجراءات، ثم تستفيد من النتائج لتكمل عملها.
وتختلف درجة استقلاليتها حسب تصميمها والصلاحيات الممنوحة لها، فقد يكتفي وكيل أمني بتلخيص التنبيهات، بينما يُسمح لآخر باتخاذ إجراءات محدودة داخل بيئة اختبار.
لكن قدرة النظام على استخدام الأدوات لا تعني أنه يفهم كل عواقب أفعاله، أو أنه ينجز المهام الطويلة بثبات، حيث يشير التقرير الدولي لسلامة الذكاء الاصطناعي لعام 2026 إلى فجوة بين نتائج بعض الاختبارات والأداء الفعلي في المهام الواقعية.
فرص الذكاء الاصطناعي في تعزيز الدفاع السيبراني
يساعد تعلم الآلة في تحليل حركة الشبكات، وتصنيف البرمجيات الخبيثة، ورصد السلوك غير المعتاد، بينما تساعد النماذج اللغوية في تلخيص سجلات الحوادث وتفسيرها، لكن فائدة هذه الأدوات تتوقف على جودة البيانات وطريقة التقييم وكيفية دمجها في عمل فريق الأمن، لذلك يجب اختبار الأنظمة على بيانات لم ترها من قبل، ومقارنتها بالأساليب المستخدمة فعلًا، مع متابعة الإنذارات الكاذبة والهجمات التي لم تُكتشف وزمن الاستجابة، فعزل جهاز سليم أو إيقاف خدمة مهمة بسبب تقدير خاطئ؛ قد يسبب ضررًا كبيرًا حتى لو بدت دقة النموذج عالية. والأفضل توسيع صلاحيات النظام تدريجيًا، مع قدرة المختصين على إيقافه في أي وقت.
المخاطر الأمنية للأنظمة الوكيلة
للعلاقة بين الذكاء الاصطناعي والأمن السيبراني وجهان: استخدام الذكاء الاصطناعي في الهجوم والدفاع، وتأمين أنظمة الذكاء الاصطناعي نفسها.
ففي الأنظمة الوكيلة قد تتحول إجابة خاطئة إلى فعل حقيقي، مثل تعديل ملف أو إرسال بيانات إلى جهة غير مصرح لها، وتشمل التهديدات أيضًا تسميم بيانات التدريب، والتلاعب بالمدخلات، وتسريب المعلومات الحساسة.
ومن أخطر الأمثلة «حقن التعليمات غير المباشر»، حين تحتوي صفحة ويب أو وثيقة يقرؤها الوكيل على تعليمات خبيثة تحاول تحويله عن هدف المستخدم، وقد أصدرت جهات مثل OWASP والمعهد الوطني الأمريكي للمعايير والتكنولوجيا (NIST)؛ أدلة وتحليلات تساعد على فهم هذه المخاطر وتقليلها، لكنها لا تمثل وحدها ضمانًا كافيًا للحماية.
الحوكمة والتصميم الآمن لأنظمة الذكاء الاصطناعي
يبدأ تأمين الوكيل بتحديد هويته بوضوح وربط كل فعل يقوم به بتفويض محدد، ومنحه أقل صلاحيات ممكنة لأداء مهمته، ومن الممارسات المهمة: عزل تنفيذ الأكواد، وحماية مفاتيح الوصول، وتسجيل الإجراءات، واشتراط موافقة بشرية على القرارات الحساسة، كما يجب التعامل مع أي محتوى خارجي على أنه غير موثوق؛ فلا يكفي أن نطلب من النموذج بالكلام أن يلتزم بالأمان.
ويمكن تنظيم هذا العمل بالاستفادة من إطار NIST لإدارة مخاطر الذكاء الاصطناعي، وتوصية اليونسكو بشأن أخلاقيات الذكاء الاصطناعي التي تؤكد الخصوصية والشفافية والإشراف البشري، لكن ذكر هذه الأطر لا يكفي؛ المطلوب تحويلها إلى مسؤوليات وإجراءات وتقييمات فعلية.
المبادرات الجامعية واتجاهات البحث في الأمن السيبراني
أطلقت جامعة كارنيجي ميلون في مارس 2026 مبادرة لتطوير الأسس العلمية للدفاع السيبراني المدعوم بالذكاء الاصطناعي، تشمل قدرات الوكلاء والتعاون بين الإنسان والآلة والتقييم في بيئات واقعية.
وفي معهد ماساتشوستس للتكنولوجيا تبحث مجموعة التشفير دعم أمن أنظمة تعلم الآلة، وتؤكد هذه الأمثلة أن المجال يحتاج إلى تكامل بين تعلم الآلة وأمن الأنظمة والتشفير والتجربة العملية، ويمكن للجامعات المصرية الاستفادة من ذلك عبر مشروعات مشتركة ومختبرات تعليمية توثّق النتائج والإخفاقات.
آفاق الذكاء الفائق وعدم اليقين العلمي
الذكاء الفائق تعبير يشير إلى قدرة افتراضية تتفوق على الإنسان في معظم المهام المعرفية، ويجب التعامل معه كاحتمال مستقبلي لا كحقيقة قريبة، فالنجاح في مهام محددة لا يثبت الوصول إليه، ولا يبرر تحديد موعد لظهوره، والأولوية اليوم هي تطوير تقييمات مستقلة للقدرات والمخاطر، واختبار إمكانية التحكم في الأنظمة، ومراجعة صلاحياتها كلما اتسع استخدامها.
الفرص والمهارات المطلوبة في مصر
توفر الاستراتيجية الوطنية المصرية للذكاء الاصطناعي 2025–2030؛ إطارًا لبناء القدرات وتطوير البحث والتطبيقات في قطاعات مثل الخدمات المالية والصحة والصناعة والخدمات الحكومية، لكن وجود الاستراتيجية وحده لا يحدد حجم الطلب الفعلي على الوظائف، فذلك يحتاج إلى بيانات توظيف ومسوح محدثة.
ومن أهم المجالات التي تستحق التأهيل: أمن تطبيقات الذكاء الاصطناعي، واختبار الأنظمة هجوميًا بتفويض رسمي، وتحليل التهديدات، وحماية البيانات، وهندسة البرمجيات الآمنة، والبداية الصحيحة أساس قوي في البرمجة والرياضيات والإحصاء والشبكات وأنظمة التشغيل، ثم تعلم الآلة والتشفير والحوسبة السحابية.
وأقترح أن تربط الجامعات هذا الأساس بمشروعات تطبيقية واضحة، مثل بناء مساعد لتحليل التنبيهات الأمنية، ثم قياس أخطائه واختبار تأثره بالتعليمات الخبيثة داخل مختبر معزول، وعلى الطالب أن يتعلم توثيق النتائج وحماية البيانات وتوضيح حدود النموذج والعمل ضمن فريق.
خاتمة: إعداد الكوادر المصرية هو الاستثمار الحقيقي
قيمة الذكاء الاصطناعي في الأمن السيبراني تُقاس بقدرته الفعلية على تحسين العمل داخل حدود آمنة ومسؤوليات واضحة، والأنظمة الوكيلة تفتح إمكانات أوسع، لكنها تجعل ضبط الصلاحيات والتقييم المستمر ضرورة لا رفاهية، وبالنسبة لمصر، فإن إعداد كوادر تجمع بين الأساس العلمي والخبرة العملية والقدرة على النقد والتحقق هو الاستثمار الحقيقي، مهما كانت سرعة تطور الذكاء الاصطناعي أو سيناريوهات الذكاء الفائق.
يمكنكم قراءة العدد كاملًا عبر الرابط التالي:
https://drive.google.com/file/d/10dzmlWxMo8bv4N1vjWQyMizwmKsivN1R/view?usp=drivesdk